**Avviso di violazione della sicurezza: Tuta sfrutta le vulnerabilità di Nextcloud tramite un bypass IMAP**
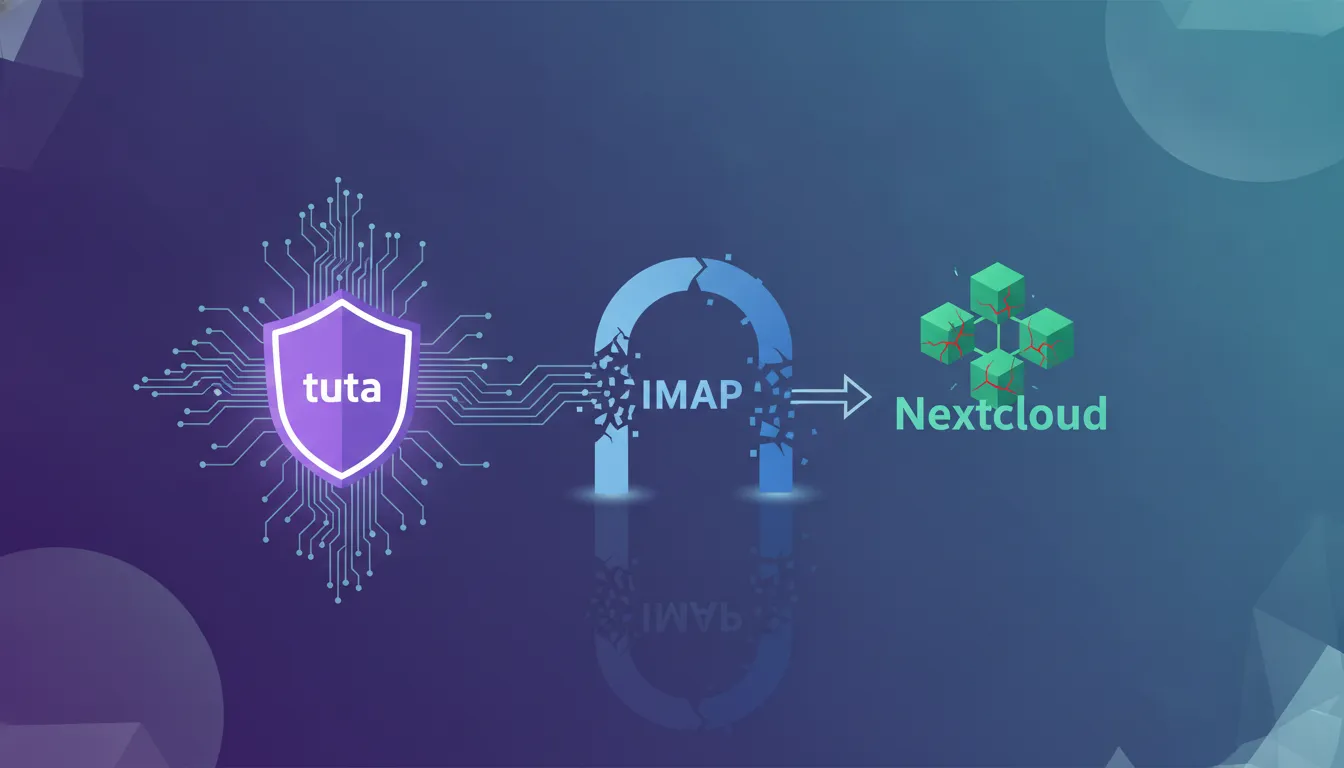
Nell’era digitale, dove l’archiviazione su cloud è diventata essenziale quanto l’elettricità, anche le vulnerabilità più piccole possono avere conseguenze catastrofiche. Proprio il mese scorso, un nuovo autore di minacce chiamato Tuta ha dimostrato come lo sfruttamento di una falla di sicurezza in Nextcloud tramite un bypass IMAP potesse consentire l’accesso non autorizzato a dati sensibili: un duro promemoria del fatto che, per quanto robusto possa sembrare il tuo sistema, l’anello più debole spesso si trova al di fuori di esso.
Immagina questa situazione: archivi documenti aziendali importanti su Nextcloud, convinto che siano al sicuro. All’improvviso, scopri che qualcuno ci ha avuto accesso senza password né autorizzazione: non si tratta solo di una violazione, ma di un’invasione della privacy e di un potenziale furto di proprietà intellettuale. L’incidente di Tuta mette in luce la necessità urgente di una vigilanza costante per proteggere le applicazioni cloud.
Questa vulnerabilità non riguarda solo Nextcloud, ma rappresenta un campanello d’allarme sia per i fornitori di servizi cloud che per gli utenti. Sottolinea come le misure di sicurezza tradizionali, come i firewall o persino i sistemi di autenticazione degli utenti più robusti, potrebbero non essere sufficienti contro aggressori sofisticati in grado di sfruttare protocolli non aggiornati come IMAP. La lezione da trarne è chiara: il panorama della sicurezza informatica è in continua evoluzione e per stare al passo ci vogliono innovazione e adattabilità costanti.
Mentre ci muoviamo in questa complessa rete di minacce digitali, è fondamentale capire che ogni livello di sicurezza è interconnesso. Una falla in un’area può avere ripercussioni su tutto il tuo sistema. L’exploit di Tuta rappresenta una lezione fondamentale sia per gli sviluppatori che per gli utenti finali: la lotta contro le minacce informatiche richiede non solo misure reattive, ma anche strategie di difesa proattive.
Nella prossima puntata approfondiremo come è stata scoperta questa vulnerabilità e quali misure puoi adottare per mitigare rischi simili nei tuoi ambienti cloud. Continua a seguirci!
Capire l’exploit “tuta”
Le recenti vulnerabilità di sicurezza in Nextcloud, messe in luce dal progetto Tuta, evidenziano rischi significativi legati all’uso del protocollo IMAP (Internet Message Access Protocol) nelle applicazioni di archiviazione cloud. Questa analisi approfondisce il modo in cui Tuta aggira le tradizionali misure di sicurezza IMAP, sfruttando le scelte architetturali sottostanti e portando a potenziali violazioni dei dati.
Bypassare IMAP per migliorare la sicurezza
L’approccio di Tuta, che punta proprio sulla dipendenza di Nextcloud dal protocollo IMAP, mette in luce un cambiamento nel modo in cui gli hacker possono sfruttare le vulnerabilità delle applicazioni cloud. Concentrandosi sulle funzionalità di integrazione della posta elettronica di Nextcloud, gli sviluppatori di Tuta hanno dimostrato che anche livelli apparentemente sicuri come l’IMAP non sono così robusti quando vengono integrati in sistemi complessi.
La tecnica principale consiste nello sfruttare server IMAP vulnerabili o configurati in modo errato per ottenere accesso non autorizzato agli account degli utenti e ai file archiviati. Ciò avviene attraverso una combinazione di tattiche di ingegneria sociale e lo sfruttamento di vulnerabilità note nelle librerie del client di posta elettronica utilizzate da Nextcloud per la sincronizzazione di contatti, calendari ed e-mail (N1).
Impatti tecnici
Scelte architetturali e falle di sicurezza
L’architettura di Nextcloud, che si integra con vari servizi di terze parti, compresi i client di posta elettronica tramite IMAP, presenta diversi livelli di complessità che gli hacker possono sfruttare. La scelta progettuale di utilizzare protocolli esterni per l’interazione con gli utenti crea un’area vulnerabile in cui è possibile individuare e sfruttare falle di sicurezza.
Soluzioni concrete
1. **Meccanismi di autenticazione potenziati**: implementare l’autenticazione a più fattori (MFA) non solo sull’applicazione Nextcloud, ma anche nei servizi collegati, come i client di posta elettronica, può ridurre notevolmente il rischio di accessi non autorizzati.
2. **Verifiche di sicurezza periodiche**: Effettua verifiche di sicurezza approfondite, concentrandoti sui punti di integrazione sia interni che esterni, per individuare tempestivamente potenziali vulnerabilità.
3. **Rafforzamento della sicurezza dei server IMAP**: configurare i server IMAP con criteri rigorosi per le password, abilitare la crittografia SSL/TLS per garantire comunicazioni sicure e limitare l’accesso tramite whitelist di indirizzi IP può aiutare a ridurre i rischi.
Conclusione
I risultati del progetto Tuta sottolineano l’importanza di un approccio alla sicurezza completo, che tenga conto di tutti i punti di integrazione all’interno delle applicazioni cloud. Risolvendo queste vulnerabilità nell’architettura di Nextcloud, utenti e amministratori possono proteggere meglio i propri dati da attacchi sofisticati che sfruttano server IMAP deboli o configurati in modo errato.
I prossimi passi per la sicurezza
Questo sviluppo sottolinea la necessità fondamentale di audit di sicurezza continui e di una solida gestione delle patch nelle soluzioni di archiviazione cloud. Gli sviluppatori devono dare priorità alle pratiche di programmazione sicura e integrare valutazioni periodiche delle vulnerabilità nei loro flussi di lavoro. I responsabili tecnici dovrebbero investire in sistemi avanzati di rilevamento delle minacce e promuovere una cultura della consapevolezza in materia di sicurezza informatica in tutti i team. Il panorama in continua evoluzione richiede misure proattive per salvaguardare i dati degli utenti, assicurandosi che le vulnerabilità vengano risolte rapidamente prima che possano essere sfruttate.