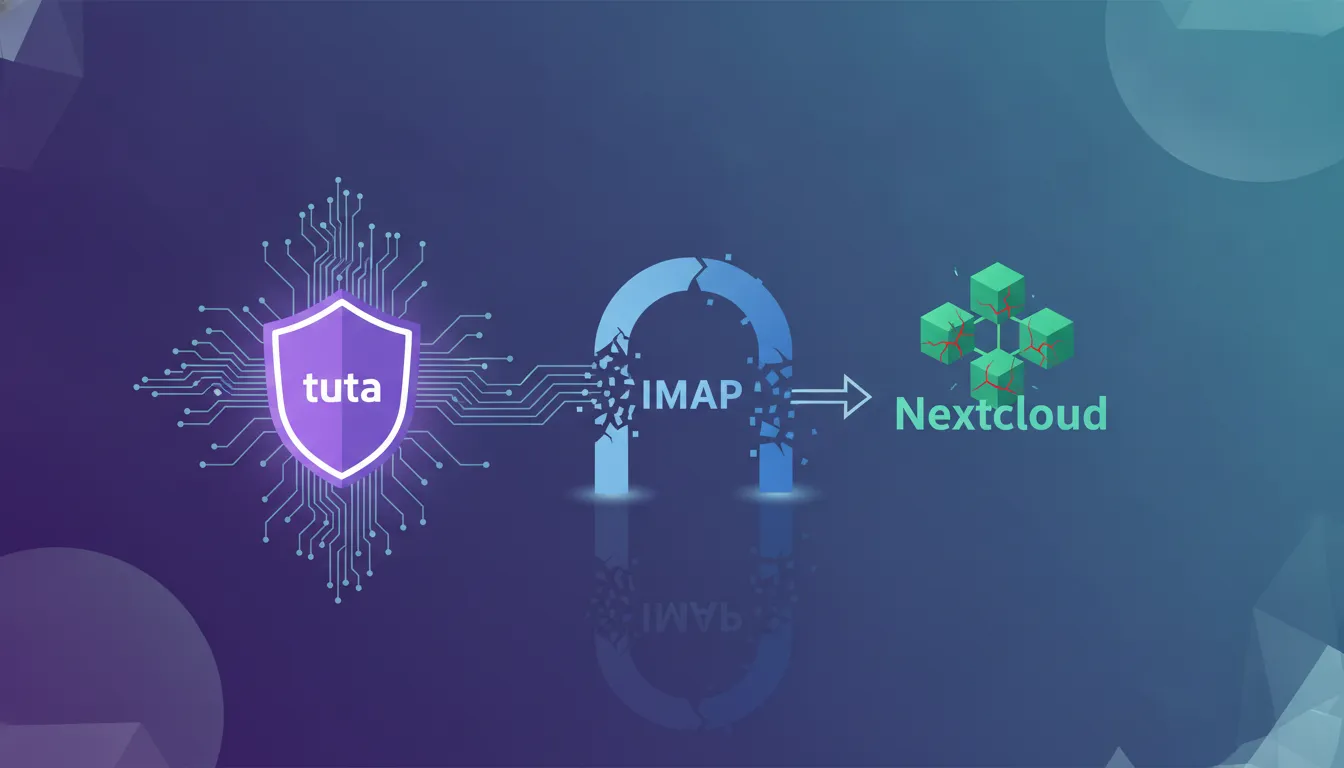
**Alerte de faille de sécurité : Tuta exploite les vulnérabilités de Nextcloud via un contournement du protocole IMAP**
À l’ère du numérique, où le stockage dans le cloud est devenu aussi indispensable que l’électricité, même les vulnérabilités les plus mineures peuvent avoir des conséquences catastrophiques. Le mois dernier encore, un nouvel acteur malveillant baptisé Tuta a démontré comment l’exploitation d’une faille de sécurité dans Nextcloud via un contournement IMAP pouvait permettre un accès non autorisé à des données sensibles — ce qui nous rappelle cruellement que, quelle que soit la robustesse apparente de votre système, le maillon faible se trouve souvent en dehors de celui-ci.
Imaginez la situation suivante : vous stockez des documents professionnels critiques sur Nextcloud, convaincu qu’ils y sont en sécurité. Soudain, vous découvrez que quelqu’un y a accédé sans mot de passe ni autorisation — il ne s’agit pas seulement d’une faille de sécurité, mais d’une atteinte à la vie privée et d’un vol potentiel de propriété intellectuelle. L’incident de Tuta met en évidence la nécessité absolue d’une vigilance constante en matière de sécurisation des applications cloud.
Cette vulnérabilité ne se limite pas à Nextcloud, mais constitue un signal d’alarme pour l’ensemble des fournisseurs de services cloud et de leurs utilisateurs. Elle souligne que les mesures de sécurité traditionnelles, telles que les pare-feu ou même les systèmes d’authentification robuste des utilisateurs, peuvent s’avérer insuffisantes face à des attaquants sophistiqués capables d’exploiter des protocoles non corrigés, comme IMAP. La leçon à en tirer est claire : le paysage de la cybersécurité est en constante évolution, et pour garder une longueur d’avance, il faut faire preuve d’innovation et d’adaptabilité en permanence.
Alors que nous évoluons dans ce réseau complexe de menaces numériques, il est essentiel de comprendre que toutes les couches de sécurité sont interconnectées. Une faille dans un domaine peut avoir des répercussions sur l’ensemble de votre système. L’exploit de Tuta constitue une leçon cruciale tant pour les développeurs que pour les utilisateurs finaux : la lutte contre les cybermenaces nécessite non seulement des mesures réactives, mais aussi des stratégies de défense proactives.
Dans notre prochaine rubrique, nous examinerons en détail comment cette vulnérabilité a été découverte et quelles mesures vous pouvez prendre pour atténuer des risques similaires dans vos propres environnements cloud. Restez à l’écoute !
Comprendre la faille « tuta »
Les récentes failles de sécurité de Nextcloud mises en évidence par le projet Tuta soulignent les risques importants liés à l’utilisation du protocole IMAP (Internet Message Access Protocol) dans les applications de stockage dans le cloud. Cette analyse examine en détail comment Tuta contourne les mesures de sécurité IMAP traditionnelles, en exploitant les choix architecturaux sous-jacents, ce qui peut entraîner des fuites de données.
Contourner le protocole IMAP pour renforcer la sécurité
L’approche adoptée par Tuta pour exploiter la dépendance de Nextcloud vis-à-vis du protocole IMAP illustre une évolution dans la manière dont les attaquants peuvent exploiter les vulnérabilités au sein des applications cloud. En se concentrant sur les fonctionnalités d’intégration de la messagerie électronique de Nextcloud, les développeurs de Tuta ont démontré que même des couches apparemment sécurisées, telles que le protocole IMAP, ne sont pas aussi robustes lorsqu’elles sont intégrées à des systèmes complexes.
La technique principale consiste à exploiter des serveurs IMAP vulnérables ou mal configurés afin d’obtenir un accès non autorisé aux comptes des utilisateurs et aux fichiers stockés. Cela est rendu possible grâce à une combinaison de techniques d’ingénierie sociale et à l’exploitation de vulnérabilités connues dans les bibliothèques des clients de messagerie utilisées par Nextcloud pour la synchronisation des contacts, des agendas et des e-mails (N1).
Conséquences techniques
Choix architecturaux et failles de sécurité
L’architecture de Nextcloud, qui s’intègre à divers services tiers, notamment des clients de messagerie via IMAP, présente plusieurs niveaux de complexité que les attaquants peuvent exploiter. Le choix conceptuel consistant à recourir à des protocoles externes pour l’interaction avec les utilisateurs crée une surface d’attaque où des failles de sécurité peuvent être identifiées et exploitées.
Des solutions concrètes
1. **Mécanismes d’authentification renforcés** : La mise en place de l’authentification multifactorielle (MFA) non seulement sur l’application Nextcloud, mais également au sein des services connectés, tels que les clients de messagerie, peut réduire considérablement le risque d’accès non autorisé.
2. **Audits de sécurité réguliers** : Réalisez des audits de sécurité approfondis, en mettant l’accent sur les points d’intégration tant internes qu’externes, afin d’identifier rapidement les vulnérabilités potentielles.
3. **Renforcement de la sécurité des serveurs IMAP** : La configuration des serveurs IMAP avec des politiques de mots de passe strictes, l’activation du chiffrement SSL/TLS pour garantir la sécurité des communications et la limitation des accès via une liste blanche d’adresses IP permettent d’atténuer les risques.
Conclusion
Les conclusions du projet Tuta soulignent l’importance d’une approche globale de la sécurité qui tienne compte de tous les points d’intégration au sein des applications cloud. En remédiant à ces vulnérabilités dans l’architecture de Nextcloud, les utilisateurs et les administrateurs peuvent mieux protéger leurs données contre les attaques sophistiquées exploitant des serveurs IMAP vulnérables ou mal configurés.
Prochaines étapes en matière de sécurité
Cette évolution souligne la nécessité absolue de mener des audits de sécurité continus et de mettre en place une gestion rigoureuse des correctifs dans les solutions de stockage dans le cloud. Les développeurs doivent donner la priorité aux pratiques de codage sécurisées et intégrer des évaluations régulières des vulnérabilités dans leurs processus de travail. Les responsables techniques doivent investir dans des systèmes avancés de détection des menaces et promouvoir une culture de sensibilisation à la cybersécurité au sein de toutes les équipes. L’évolution du contexte exige des mesures proactives pour protéger les données des utilisateurs, en veillant à ce que les vulnérabilités soient corrigées rapidement avant qu’elles ne puissent être exploitées.